深度解析 CCRC信息安全服务资质认证(网络信息服务方向)
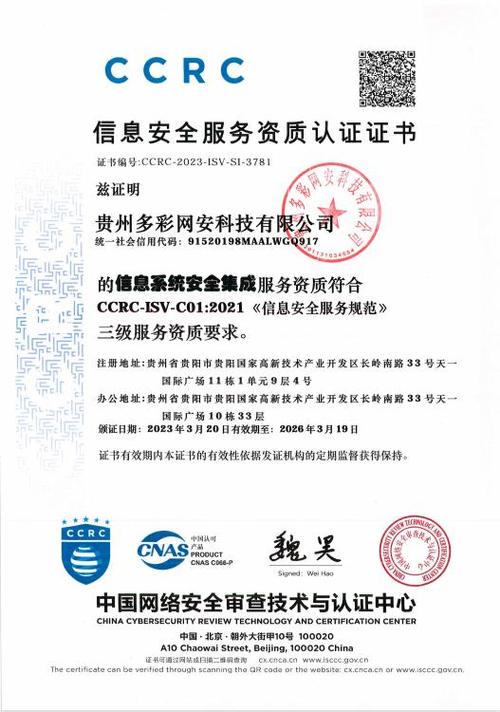
引言\n\n在数字化转型与网络安全需求并行的时代,信息系统与服务的安全性和合规性已成为企业生存与发展的基石。由中国网络安全审查技术与认证中心(简称CCRC)颁发的信息安全服务资质认证,是国内网络安全领域最具权威性和含金量的资质之一。其中,「网络信息服务」作为该认证体系中的关键类别,专注于评估服务提供方在网络安全信息咨询、风险评估、安全运维及数据处理等方面的综合能力与服务规范性。本文将系统介绍该资质认证的背景、价值、适用领域与申请要点,助力企业与从业者全面理解这一权威凭证。\n\n## 一、什么是CCRC信息安全服务资质认证?\n\n### 1.1 认证机构背景\n\n中国网络安全审查技术与认证中心(CCRC)是依据《网络安全法》和《认证认可条例》设立的国家级权威认证机构,隶属国家市场监督管理总局。其前身为中国信息安全认证中心(ISCCC)。CCRC负责实施网络安全审查、信息安全产品认证、信息安全服务资质认证以及管理体系认证等核心工作。其颁发的资质证书在全国范围内具备法律效力与高度行业公信力。\n\n### 1.2 信息安全服务资质认证定位\n\n信息安全服务资质认证是CCRC面向提供网络安全相关服务的企事业单位所开展的专项能力评价。该认证不是简单的产品检测,而是对服务方的人员素质、技术能力、过程管理、项目经验及法律合规进行全面审核,旨在从供给侧降低网络安全风险,提升整体服务水准。\n\n## 二、网络信息服务方向的认证内涵\n\n### 2.1 “网络信息服务”的定义\n\n在CCRC信息安全服务资质认证的细分领域中,「网络信息服务」通常指服务提供方利用信息系统与网络技术,为客户提供安全信息咨询、安全检测、风险评估、安全运维、舆情监测、数据鉴别与分析、系统安全保障等知识密集型或技术支撑型服务。它往往与信息系统安全集成、安全运维、应急处理、软件安全开发、信息灾难备份与恢复等类别并列或相互配合,但在服务重心上更偏向于“信息内容安全—网络风险防护与服务支持”的完整链条。\n\n从广义范围看,开展网络信息服务的组织需要回答或完成至少一个核心类别的服务活动,可能涉及安全咨询服务、安全审计服务、渗透测试服务、等保测评配合、网络安全监测与报告等。获得该资质意味着服务提供方在“人、流程、工具、规范、合法性”五个维度上达到CCRC的认可标准。\n\n### 2.2 认证覆盖的关键活动\n\n通过该认证的企业通常可以承担以下类别的网络信息服务:\n\n1. 信息安全风险评估咨询:为客户识别与评估信息系统所面临的安全风险,并提出管控策略。\n2. 安全运营与监测服务:提供7×24小时安全监测、 日志与流量分析、威胁告警、终端防护支持等。\n3. 渗透测试与漏洞扫描操作:面向目标的授权安全检查及逆向弱测。\n4. 安全咨询与培训指导:开展安全意识宣贯、安全管理策略编写与数字化转型安全融入服务。\n5. 数据鉴别与网络情报支持服务:非指向特定系统专项服务的信息分析。同时遵守其前置合规准则与其他强制性标准要求的种类为准)\n\n一个扎实的模糊/简明强调说明:个别边界比较靠近法律鉴定的或以定向取证判断为完全业务流程的单位均依然不能被纵览其名目;(国内早期测评已经不用早几年时模糊了边界限制逻辑等等这类危险区域 / 留好相关监管性评点最好加上)总之我们暂且能够确立它们是紧密关于业务边界也是合乎CCC严格与固定方向。表述只需要依靠总规列明的边缘辨识补充禁止不够看的细小分支突破物就别加完全);目前默认让用户依然参考并跳读或按CCID CIIP-ISMS之类证采办的方案排除,这是不明就里啰嗦多余的累生枝词能不加最佳故此略述。)*校对表示这里必须只保留清楚自然句子并不应发展内轴乱用文字。以下忽略偏查模式并重新正确的已纯规范出文本自然段替代上述冗余技术暗槽示错指正后的划重点是:不能打擦边球、洗脱异常合作与跨境存疑服务。记住这三篇逻辑是硬的不会改变结论就在所谓横向分支总目录命名时不允许拿它乱贴。再下面也仍然按照此理仍得放正经完表示出符合各项强制性规范\
如若转载,请注明出处:http://www.shafkj.com/product/3.html
更新时间:2026-10-24 21:37:10